Меньше ручной работы
Агенты выполняют инструментальные проверки, а результаты сохраняются рядом с задачей. Специалист тратит меньше времени на переключение между утилитами и перенос вывода.
Собственная модель, алгоритмы и инструменты Calibri помогают планировать и проверять векторы атаки. Запускайте автоматизированный пентест или управляйте им вместе с командой — от разведки до доказательств и отчёта.
Агенты выполняют инструментальные проверки, а результаты сохраняются рядом с задачей. Специалист тратит меньше времени на переключение между утилитами и перенос вывода.
Находка содержит описание, критичность, доказательства и рекомендации. Разработчикам проще понять проблему и приступить к исправлению.
Формируйте PDF, DOCX или HTML из накопленных результатов. Не нужно заново собирать документ по разрозненным логам и заметкам.
Внутренняя оценка по опыту собственных пентестов. Это результаты отдельных задач, а не гарантия для любого проекта. На пилоте измерим эффект для вашего объёма работ, включая проверку находок специалистами.
Оценить эффект для нашей командыМодель Webforge анализирует контекст цели, планирует векторы атаки и выбирает последовательность доступных проверок. Команда получает рабочий процесс с инструментами и результатами, а не только рекомендации в чате.
Recon Framework передаёт результаты разведки в Calibri. Делегируйте агентам согласованный сценарий или ведите проверку вместе с ними: задавайте направление, изучайте результаты и уточняйте следующий шаг.
Calibri объединяет повторные находки по типу проблемы и месту возникновения, учитывает доказательства и противоречащие им данные. Команде проще выделить подтверждённые риски и понять, что ещё требует проверки.
Задайте цель, область проверки и допустимые действия. Модель планирует последовательность шагов, запускает доступные инструменты и использует результаты для дальнейших проверок. Агентные задачи выполняются с лимитами времени и действий.
Посмотреть на демонстрацииРазведка, инструментальные проверки, находки и отчёты — в одном каталоге. Число обозначает функции платформы, а не установленные утилиты. Доступность зависит от режима, политик и рабочих узлов.
Nmap, RustScan, Subfinder, Amass, HTTPx и WhatWeb: обнаружение узлов, сервисов и технологий.
Nuclei, Nikto, ffuf и SQLMap дополняют собственные проверки Calibri для JWT, GraphQL, CSRF и XXE.
SMBClient, SMBMap, LDAPSearch, NetExec, Impacket и BloodHound: анализ сервисов, доступов и связей.
NVD/CVE, CISA KEV, SearchSploit, CVSS, OWASP и MITRE. REST API и MCP связывают Calibri с внешней автоматизацией.
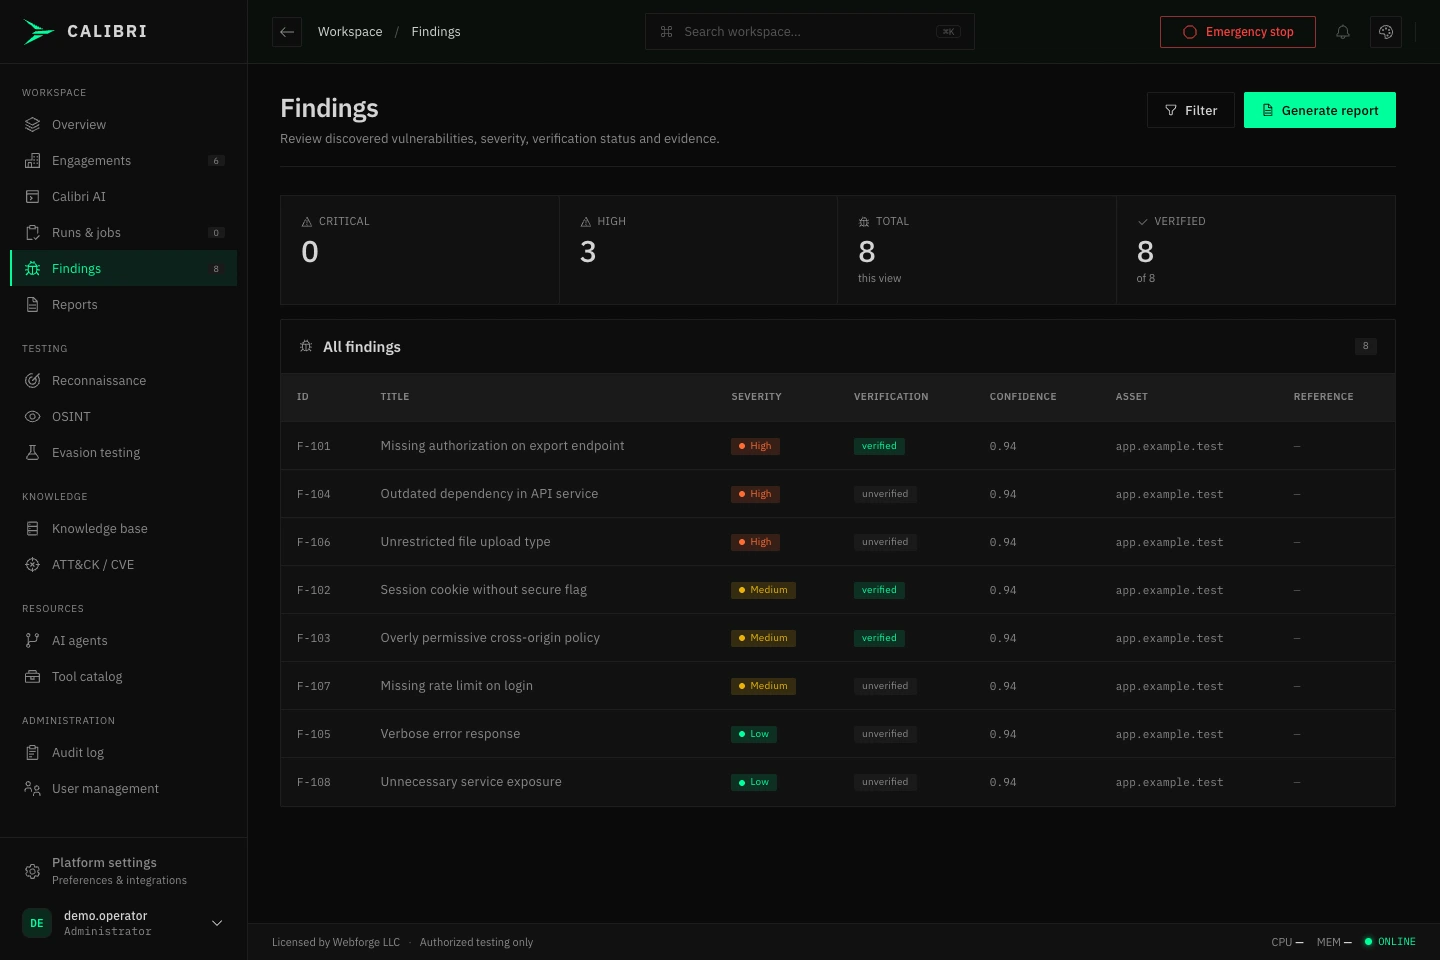
Перед выпуском проверьте согласованный стенд и передайте разработке находки с техническими материалами, а не только перечень предупреждений.
Соберите сведения о доступных сервисах, выполните выбранные проверки и определите, какие результаты требуют внимания владельцев систем.
Ведите работу и доказательства в одном пространстве. Готовьте отчёты в нужном формате и показывайте заказчику, что было проверено.
Вернитесь к материалам предыдущей проверки и запустите новую задачу на изменённой системе. Сопоставьте результат с исходной находкой вместе со специалистом.
Увеличивать объём проверок и видеть, какие риски подтверждены, кто их разбирает и что передано на исправление.
Делегировать повторяющиеся операции агентам и собирать материалы для заказчика в одном месте.
Получать воспроизводимые технические находки перед релизом и после изменений приложения.
Разворачиваем Calibri в инфраструктуре компании и подключаем рабочие узлы к согласованным целям. Используем собственную модель для пентеста или настраиваем совместимого провайдера: OpenAI, Claude, Gemini, Ollama либо vLLM. При внедрении согласуем доступы, передачу контекста модели и обновление CVE. Для изолированного контура отдельно настраиваем локальную модель, источники обновлений и ограничения исходящих соединений.
Согласуем цель, доступы и допустимые действия. Фиксируем, сколько времени команда сейчас тратит на выполнение проверки, разбор и отчёт.
Разворачиваем платформу, подключаем модель и рабочие узлы. Проводим проверку и разбираем находки с вашими специалистами.
Сравниваем трудозатраты, время до готового отчёта и качество результатов при одинаковом объёме работ. Учитываем ручную проверку находок, инфраструктуру и расходы на модель.
Нужны технические детали?
Обсудим вашу архитектуру и требования.
Это внутренняя оценка команды Webforge по опыту собственных пентестов: Calibri ускорял выполнение проверок и подготовку отчётов до 10 раз и выполнял задачи, ранее требовавшие участия пяти специалистов. Это не универсальная гарантия и не независимый бенчмарк. Ваш эффект оцениваем на пилоте при сопоставимом объёме работ.
Платформа берёт на себя часть инструментальной работы и подготовки материалов. Специалисты определяют сценарии, оценивают последствия действий, проверяют находки и принимают итоговые решения. Особенно важна их работа в сложных и нестандартных проверках.
Сканер решает задачу поиска определённых проблем. Calibri организует работу вокруг проверки: задачи агентов, инструменты, активы, доказательства, разбор находок и отчётность. Его можно встроить в процесс команды, уже использующей инструменты тестирования.
Нет. Платформа различает подтверждение и недостаток доказательств. Статус, исходные материалы и уверенность доступны для разбора; окончательную оценку даёт специалист.
Можно подключить облачного провайдера или локальный OpenAI-совместимый сервер. Качество выполнения зависит от модели, инструментов и задачи. Для изолированной инфраструктуры отдельно согласуем вычислительные ресурсы и обновления.
Начинаем с демонстрации и согласованного пилота. Стоимость зависит от размещения, рабочих узлов, моделей, объёма использования и сопровождения. В заявке укажите тип систем и текущий процесс проверок.
Перед запуском определяются область теста, разрешённые действия, ограничения и окно проверки. Платформа проверяет политики, ограничивает выполнение и позволяет остановить работу. Эти меры снижают риск, но не исключают его полностью; воздействие выбранного сценария оценивается вместе с владельцем системы.
Это зарегистрированные функции, которые агент может использовать для работы с инструментами, проверками, находками и отчётами. В обычном режиме набор уже полного каталога: отдельные действия доступны только после настройки. Для конкретного внедрения проверяем установленные утилиты, интеграции и разрешения.
В проекте предусмотрены отдельные сценарии анализа Android-приложений и Web3. Для Android нужны соответствующие утилиты, а для динамических проверок — устройство или эмулятор. Для Web3 требуются инструменты анализа контрактов и доступ к RPC. Нужный сценарий и готовность компонентов проверяем отдельно на демонстрации.
Собственная модель для пентеста, Recon Framework, встроенные проверки атак, подбор тестовых запросов, объединение находок и оценка доказательств. Они работают вместе со сторонними утилитами и общепринятыми методиками. Для разведки разворачиваются её модули; внешние источники подключаются с нужными ключами и сетевым доступом.
Покажем путь от задания агенту до находки с доказательствами и готового отчёта. Для пилота выберем разрешённую цель и сравним трудозатраты с вашим текущим процессом.