Kamroq qo‘l mehnati
Agentlar vositalar orqali tekshiruvlarni bajaradi, natijalar esa topshiriq yonida saqlanadi. Mutaxassis utilitalar o‘rtasida almashish va natijalarni ko‘chirishga kamroq vaqt sarflaydi.
Calibri o‘z modeli, algoritmlari va vositalari yordamida hujum yo‘nalishlarini rejalashtirish va tekshirishga yordam beradi. Avtomatlashtirilgan pentestni ishga tushiring yoki uni jamoa bilan boshqaring — razvedkadan dalillar va hisobotgacha.
Agentlar vositalar orqali tekshiruvlarni bajaradi, natijalar esa topshiriq yonida saqlanadi. Mutaxassis utilitalar o‘rtasida almashish va natijalarni ko‘chirishga kamroq vaqt sarflaydi.
Topilmada tavsif, jiddiylik, dalillar va tavsiyalar bor. Dasturchilar muammoni osonroq tushunib, tuzatishni boshlaydi.
Yig‘ilgan natijalardan PDF, DOCX yoki HTML yarating. Tarqoq jurnallar va qaydlardan hujjatni qayta yig‘ish shart emas.
O‘z pentestlarimiz tajribasiga asoslangan ichki baho. Bu ayrim vazifalardagi natijalar, har bir loyiha uchun kafolat emas. Pilotda sizning ish hajmingiz uchun samarani, jumladan mutaxassislar topilmalarni tekshirish vaqtini o‘lchaymiz.
Jamoamiz uchun samarani baholashWebforge modeli nishon kontekstini tahlil qiladi, hujum yo‘nalishlarini rejalashtiradi va mavjud tekshiruvlar ketma-ketligini tanlaydi. Jamoa chatdagi tavsiyalar bilan cheklanmay, vositalar va natijalarga ega ish jarayonini oladi.
Recon Framework razvedka natijalarini Calibri’ga uzatadi. Kelishilgan ssenariyni agentlarga topshiring yoki tekshiruvni ular bilan birga olib boring: yo‘nalish bering, natijalarni o‘rganing va keyingi qadamni aniqlang.
Calibri takroriy topilmalarni muammo turi va joylashuvi bo‘yicha birlashtiradi, dalillar va ularga zid ma’lumotlarni hisobga oladi. Jamoa tasdiqlangan xavflarni ajratishi va yana nimalarni tekshirish kerakligini aniqlashi osonlashadi.
Nishon, tekshiruv doirasi va ruxsat etilgan harakatlarni belgilang. Model qadamlarni rejalashtiradi, mavjud vositalarni ishga tushiradi va natijalarni keyingi tekshiruvlarda ishlatadi. Agent topshiriqlarida vaqt va harakatlar soni cheklanadi.
Namoyishda ko‘rishRazvedka, vositalar bilan tekshirish, topilmalar va hisobotlar — bitta katalogda. Raqam o‘rnatilgan utilitalarni emas, platforma funksiyalarini bildiradi. Mavjudlik rejim, siyosatlar va ishchi tugunlarga bog‘liq.
Nmap, RustScan, Subfinder, Amass, HTTPx va WhatWeb: hostlar, servislar va texnologiyalarni aniqlash.
Nuclei, Nikto, ffuf va SQLMap Calibri’ning JWT, GraphQL, CSRF va XXE uchun o‘z tekshiruvlarini to‘ldiradi.
SMBClient, SMBMap, LDAPSearch, NetExec, Impacket va BloodHound: servislar, kirish huquqlari va aloqalarni tahlil qilish.
NVD/CVE, CISA KEV, SearchSploit, CVSS, OWASP va MITRE. REST API va MCP Calibri’ni tashqi avtomatlashtirish bilan bog‘laydi.
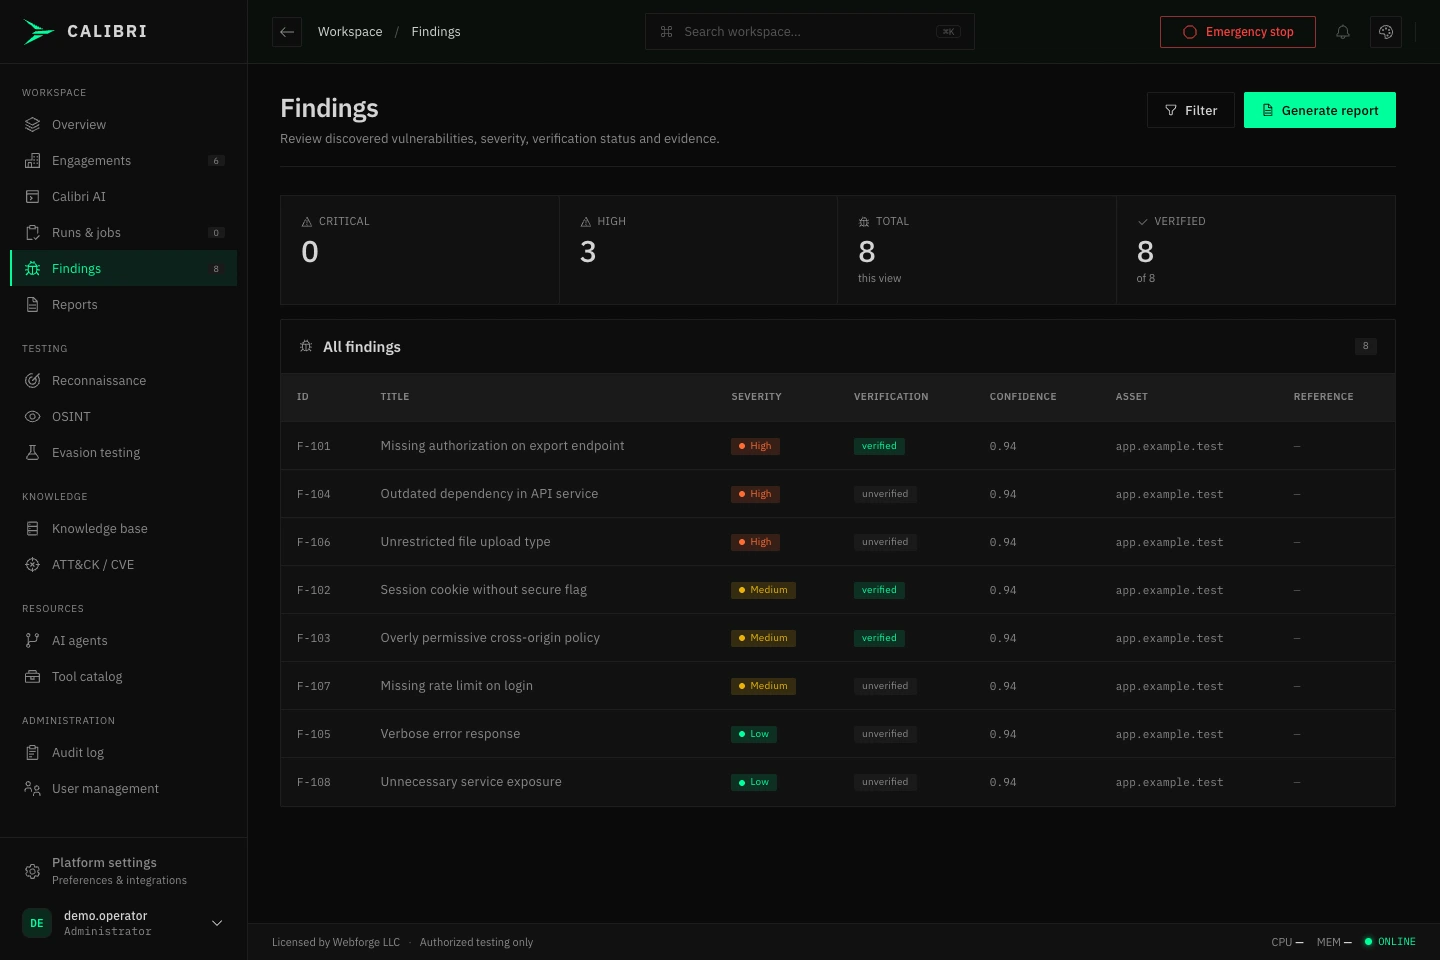
Relizdan oldin kelishilgan muhitni tekshiring va dasturchilarga ogohlantirishlar ro‘yxati bilan cheklanmay, texnik dalilli topilmalarni bering.
Ochiq servislar haqida ma’lumot yig‘ing, tanlangan tekshiruvlarni bajaring va tizim egalarining e’tiborini talab qiladigan natijalarni ajrating.
Ish va dalillarni bir muhitda yuriting. Kerakli formatda hisobot tayyorlab, buyurtmachiga nimalar tekshirilganini ko‘rsating.
Oldingi materiallarga qaytib, o‘zgargan tizimda yangi topshiriqni boshlang. Mutaxassis bilan natijani dastlabki topilmaga solishtiring.
Tekshiruvlar hajmini oshirish, qaysi xavflar tasdiqlanganini va nima tuzatishga berilganini ko‘rish.
Takroriy amallarni agentlarga topshirish va buyurtmachi uchun materiallarni bir joyda yig‘ish.
Relizdan oldin va o‘zgarishlardan keyin qayta tekshirish mumkin bo‘lgan texnik topilmalarni olish.
Calibri’ni kompaniya infratuzilmasiga o‘rnatib, ishchi tugunlarni kelishilgan nishonlarga ulaymiz. Pentest uchun o‘z modelimizdan foydalanamiz yoki OpenAI, Claude, Gemini, Ollama yoxud vLLM provayderini sozlaymiz. Joriy etishda kirish huquqlari, modelga uzatiladigan kontekst va CVE yangilanishlarini kelishamiz. Izolyatsiyalangan muhit uchun mahalliy model, yangilanish manbalari va tashqi ulanish cheklovlarini alohida sozlaymiz.
Nishon, kirish huquqlari va ruxsat etilgan harakatlarni kelishamiz. Jamoa hozir tekshiruv, tahlil va hisobotga qancha vaqt sarflashini qayd etamiz.
Platformani o‘rnatamiz, model va ishchi tugunlarni ulaymiz. Tekshiruv o‘tkazib, topilmalarni mutaxassislaringiz bilan tahlil qilamiz.
Bir xil ish hajmida mehnat sarfi, tayyor hisobotgacha vaqt va natija sifatini solishtiramiz. Topilmalarni qo‘lda tekshirish, infratuzilma va model xarajatlarini ham hisobga olamiz.
Texnik tafsilotlar kerakmi?
Arxitekturangiz va talablaringizni muhokama qilamiz.
Bu Webforge jamoasining o‘z pentestlari tajribasiga asoslangan ichki bahosi: Calibri tekshiruv va hisobot tayyorlashni 10 baravargacha tezlashtirgan hamda ilgari besh mutaxassis qatnashgan vazifalarni bajargan. Bu umumiy kafolat yoki mustaqil benchmark emas. Sizdagi samarani bir xil ish hajmidagi pilotda baholaymiz.
Platforma vositalar bilan ishlash va material tayyorlashning bir qismini bajaradi. Mutaxassislar ssenariylarni belgilaydi, harakatlar oqibatini baholaydi, topilmalarni tekshiradi va yakuniy qaror beradi. Ularning ishtiroki murakkab va noodatiy tekshiruvlarda ayniqsa muhim.
Skaner muayyan muammolarni izlaydi. Calibri esa tekshiruv jarayonini tashkil qiladi: agent topshiriqlari, vositalar, aktivlar, dalillar, topilmalar tahlili va hisobotlar. Uni mavjud test vositalaridan foydalanadigan jamoa jarayoniga qo‘shish mumkin.
Yo‘q. Platforma tasdiqni dalil yetishmasligidan ajratadi. Holat, dastlabki materiallar va ishonchlilik ko‘rib chiqish uchun mavjud; yakuniy bahoni mutaxassis beradi.
Bulutli provayder yoki mahalliy OpenAI-mos serverni ulash mumkin. Bajarish sifati model, vositalar va vazifaga bog‘liq. Izolyatsiyalangan infratuzilma uchun hisoblash resurslari va yangilanishlarni alohida kelishamiz.
Namoyish va kelishilgan pilotdan boshlaymiz. Narx joylashtirish, ishchi tugunlar, modellar, foydalanish hajmi va yordam xizmatiga bog‘liq. Murojaatda tizim turi va hozirgi tekshiruv jarayonini ko‘rsating.
Ishga tushirishdan oldin doira, ruxsat etilgan harakatlar, cheklovlar va tekshiruv vaqti belgilanadi. Platforma siyosatlarni tekshiradi, bajarishni cheklaydi va ishni to‘xtatishga imkon beradi. Bu choralar xavfni kamaytiradi, lekin butunlay yo‘q qilmaydi; ssenariy ta’siri tizim egasi bilan baholanadi.
Bu agent vositalar, tekshiruvlar, topilmalar va hisobotlar bilan ishlashda foydalanadigan ro‘yxatdan o‘tgan funksiyalar. Oddiy rejim to‘liq katalogning bir qismini taqdim etadi: ayrim harakatlar qo‘shimcha sozlashni talab qiladi. Har bir joriy etishda utilitalar, integratsiyalar va ruxsatlarni tekshiramiz.
Loyihada Android va Web3 tahlili uchun alohida ssenariylar bor. Android uchun tegishli utilitalar, dinamik tekshiruv uchun esa qurilma yoki emulyator kerak. Web3 uchun kontrakt tahlil vositalari va RPC kirishi kerak. Kerakli ssenariy va komponentlar tayyorligini namoyishda alohida tekshiramiz.
Pentest uchun o‘z modeli, Recon Framework, ichki hujum tekshiruvlari, sinov so‘rovlarini tanlash, topilmalarni birlashtirish va dalillarni baholash. Ular boshqa ishlab chiquvchilar vositalari va umumqabul qilingan usullar bilan birga ishlaydi. Razvedka modullari o‘rnatiladi; tashqi manbalar uchun kerakli kalitlar va tarmoqqa kirish talab etiladi.
Agentga topshiriq berishdan dalilli topilma va tayyor hisobotgacha bo‘lgan jarayonni ko‘rsatamiz. Pilot uchun ruxsat etilgan nishonni tanlab, sarflangan mehnatni hozirgi jarayoningiz bilan solishtiramiz.