Защищайте данные клиентов
Подменяйте обнаруженные персональные данные до отправки внешней модели в поддерживаемых API-запросах. Ключи, токены и пароли удаляются без восстановления.
Condr защищает данные в подключённых ИИ-запросах, проверяет изменения кода и показывает расходы команд. Разворачивается на вашей инфраструктуре.
Подменяйте обнаруженные персональные данные до отправки внешней модели в поддерживаемых API-запросах. Ключи, токены и пароли удаляются без восстановления.
Понимайте, какие команды и модели формируют счёт. Задавайте бюджеты, предупреждения и ограничения, выдавайте доступ под задачи через внутренние ключи.
Переходите от события к сработавшему правилу, проверяйте целостность журнала и выгружайте отчёт за период. Передавайте ИБ материалы для разбора и оценки.
Condr учитывает платёжные и персональные форматы Узбекистана: номера карт, ПИНФЛ, телефоны, паспорта и ФИО на кириллице и латинице. На пилоте проверяем распознавание на ваших примерах.
Собственные детекторы работают на инфраструктуре компании без внешнего сервиса распознавания. В поддерживаемом API-потоке персональные данные подменяются, секреты удаляются до отправки модели.
Проверки ИИ-запросов и изменений в Git используют общие детекторы. Секрет в запросе, подозрительная зависимость и заявка на исключение видны в одном рабочем пространстве.
Condr подменяет обнаруженные персональные данные перед отправкой в поддерживаемый API и восстанавливает их в поддерживаемом ответе, включая потоковый. Ключи, токены и пароли удаляются без восстановления. Проверяются и поддерживаемые результаты инструментов ИИ-агента — например, текст из файлов и журналов.
Посмотреть на демонстрации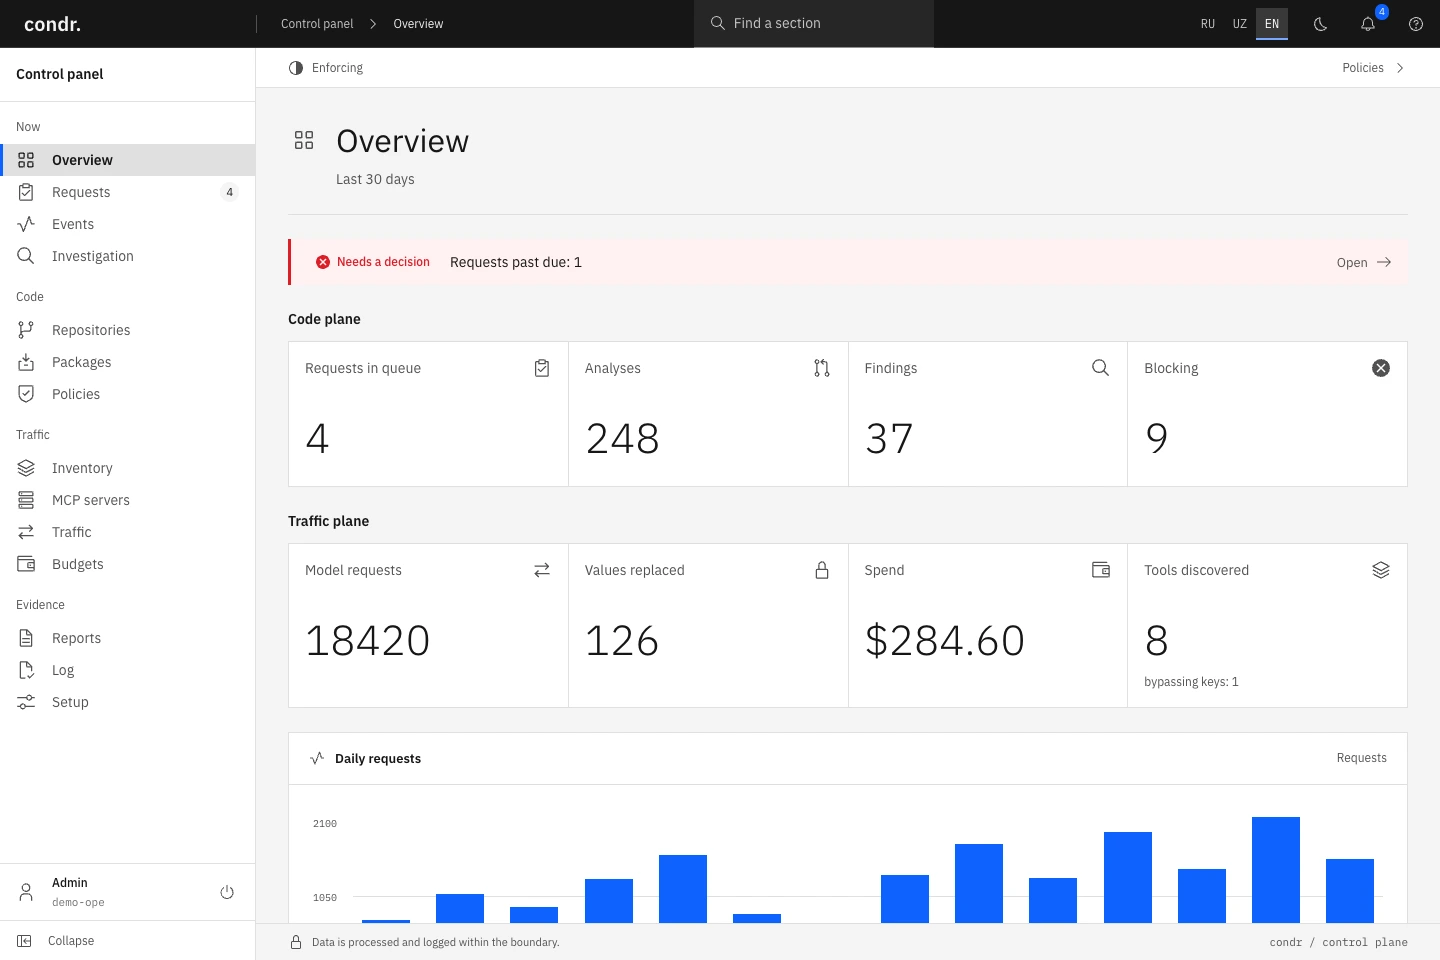
Разработчик передаёт ИИ лог для разбора ошибки. В поддерживаемом API-потоке Condr подменяет обнаруженные персональные данные и удаляет секреты. Подменённые персональные данные восстанавливаются в поддерживаемом ответе, а ИБ видит событие обработки.
В pull request появилась зависимость. Condr проверяет существование и происхождение пакета, добавляет замечания и применяет политику. Команда может согласовать исключение в рамках общего процесса.
Расходы распределены по моделям и подразделениям. Condr собирает учёт в одной панели: видно потребление команды, можно задать бюджет и управлять доступом через внутренние ключи.
Какие данные обнаружены в подключённом трафике, какое правило сработало и что включить в отчёт для внутреннего контроля.
Как разрешить ИИ-инструменты, проверять код и согласовывать исключения, сохраняя рабочий процесс команды.
Какие команды и модели формируют расходы, где задать лимит и какой доступ нужно отключить.
Condr устанавливается на инфраструктуре компании. Запросы подключённых клиентов проходят через шлюз; изменения кода поступают через интеграции с Git. Распознавание выполняется локально. Обращения к внешним моделям требуют разрешённого сетевого доступа. До пилота согласуем схему маршрутизации, поддерживаемые клиенты и ограничения для веб-чатов и вложений.
Согласуем клиентов, модели, репозитории и схему подключения. Определим, где доступна подстановка, где — обнаружение и блокировка, а какие сценарии остаются вне охвата.
Проверяем обработку данных на согласованных примерах и собираем учёт расходов. Для веб-чатов начинаем с наблюдения, правила зависимостей оцениваем на истории pull request.
Разбираем находки, качество распознавания, расходы и отчёт. Согласуем исключения и включаем выбранные правила по вашему решению. Состав и сроки пилота фиксируем до старта.
Нужны технические детали?
Обсудим вашу архитектуру и требования.
Сравните три задачи: распознавание форматов Узбекистана, обратимую подстановку персональных данных в поддерживаемом ИИ API и проверки изменений кода. Condr объединяет их в одной панели с общими детекторами и аудитом. На демо разберём, какую задачу он решит рядом с вашими текущими средствами защиты.
Начинаем с проверки ваших клиентов и модели подключения. Поддерживаемые обращения направляются через шлюз Condr. Объём настроек зависит от API, клиента и сетевого режима; совместимость согласуем до пилота.
Нет. Обратимая подстановка предназначена для поддерживаемых API-потоков. Для подключённых веб-чатов предусмотрены обнаружение и блокировка по политике, без изменения тела запроса. Вложения и трафик вне подключённого контура имеют отдельные ограничения. На пилоте зафиксируем покрытие ваших сценариев.
Для подключённых веб-чатов можно начать с наблюдения. Правила зависимостей проверяются на истории pull request: вы видите потенциальные ограничения и обсуждаете их с разработчиками. Режимы обработки API-запросов, ограничения доступа и бюджеты согласуем отдельно перед включением.
На демо покажем обработку тестового запроса, сработавшее правило, запись аудита и учёт расходов. Для пилота согласуем измеримые критерии: какие потоки видим, какие данные распознаём, сколько срабатываний требует корректировки и что остановили бы выбранные правила. Вы получите отчёт по согласованному объёму проверки.
От согласованного состава поставки, схемы развёртывания и необходимого сопровождения. Укажите ваши ИИ-инструменты и задачу в заявке: после обсуждения требований подготовим предложение и условия пилота.
Отчёт содержит технические свидетельства для оценки. Он не заменяет аудит или сертификацию. Обратимая подстановка также не делает данные необратимо анонимными.
Покажем обработку запроса, срабатывание правила и расходы команды. Обсудим, как подключить ваши ИИ-инструменты.