Меньше ручной сверки журналов
Ищите действия пользователей в общей структуре событий Oracle, SQL Server и PostgreSQL. Переходите от алерта к связанным событиям.
Peckr объединяет аудит Oracle, SQL Server и PostgreSQL. Выявляйте подозрительные действия, расследуйте доступ к данным и передавайте алерты в SOC.
Ищите действия пользователей в общей структуре событий Oracle, SQL Server и PostgreSQL. Переходите от алерта к связанным событиям.
Учитывайте служебные учётные записи и чувствительные таблицы. Проверяйте новые правила на истории перед включением.
Отслеживайте поток событий, состояние источников и ошибки каналов. Получайте уведомления о признаках остановки мониторинга.
Прогоните условие на недавних событиях: Peckr покажет срабатывания и примеры без создания рабочих алертов.
Сравнивайте число операций с обычной активностью учётной записи. Алерт показывает фактический объём, базовую величину и превышение.
Молчащие источники, состояние агентов, очередь и ошибки доставки видны в консоли. Команда может проверить, где нарушилось наблюдение.
Собирайте поддерживаемые события Oracle, SQL Server и PostgreSQL. Ищите их по базе, пользователю и действию; состав полей зависит от настройки аудита.
Посмотреть на демонстрации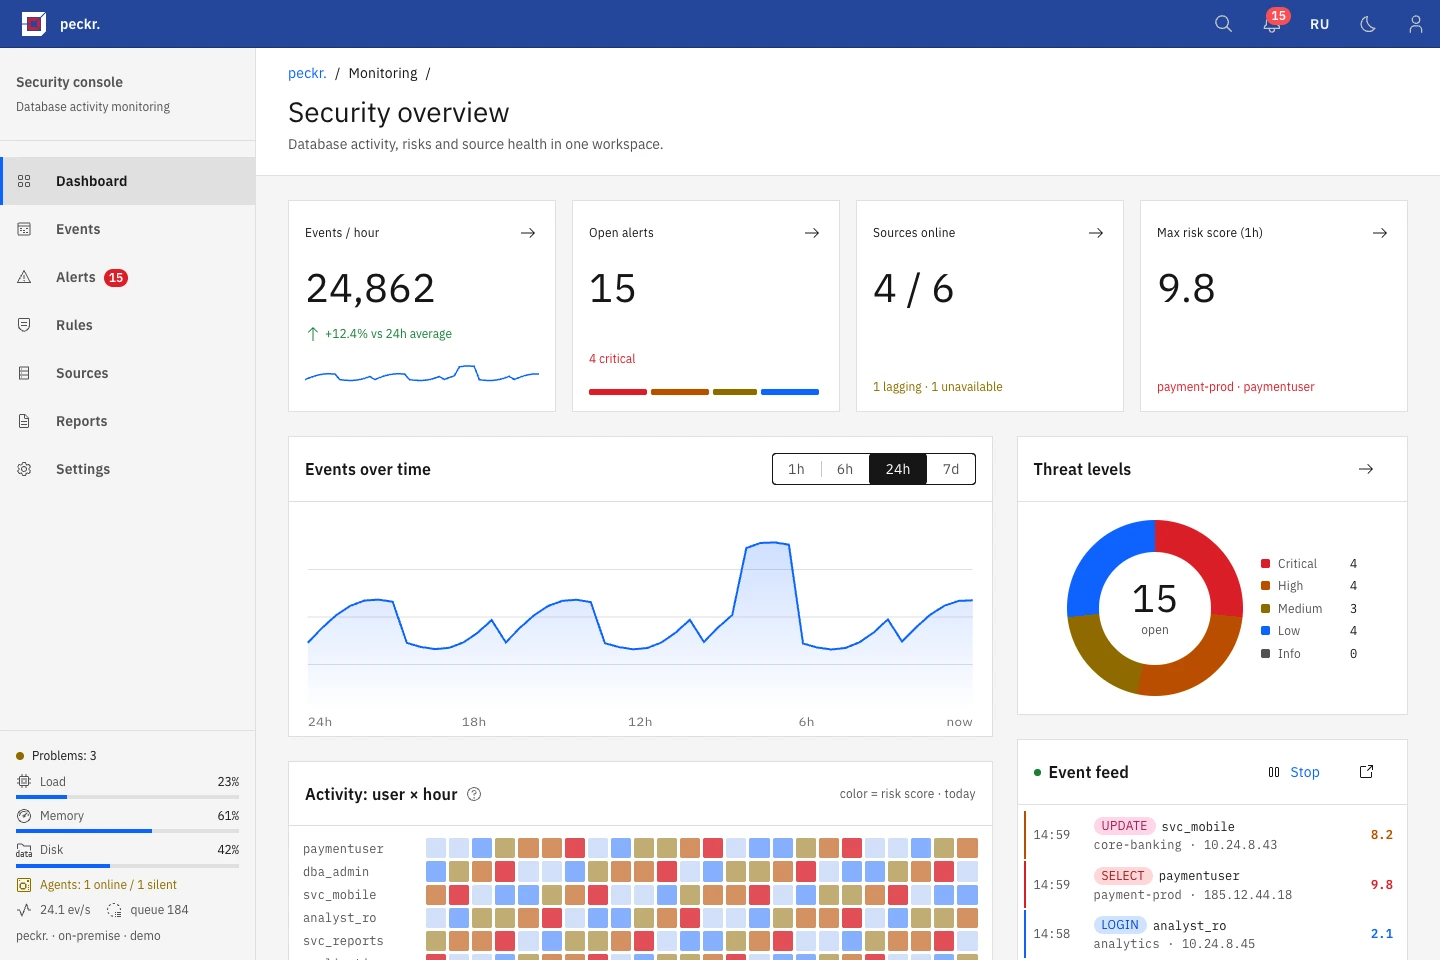
Отметьте важные таблицы и разберите действия учётных записей. Сохраните связанные события, выводы аналитика и отчёт за период.
Получайте сигналы о подозрительных изменениях. Для Oracle и PostgreSQL подключите снимки, чтобы сравнивать доступные параметры безопасности.
Проверьте своё правило на истории, изучите примеры срабатываний и уточните условия. Включите его для согласованных источников.
Какие действия требуют разбора, с каким источником они связаны и как передать сигнал в существующий процесс реагирования.
Поступает ли аудит от баз, какие компоненты работают и где возник разрыв в доставке событий.
Как собрать события, привилегированные действия и полноту данных по источникам за выбранный период.
Размещается в инфраструктуре компании. Для каждой базы согласуем аудит, права, агент или коллектор и способ доставки. Peckr анализирует поступившие события и не проксирует пользовательские SQL-запросы. Полнота наблюдения зависит от настроенного сбора.
Согласуем СУБД, состав аудита, права коллектора и способ доставки. Определяем контрольное событие и ожидаемый результат проверки.
Подключаем источник, оцениваем полноту полей и работу согласованных правил. Размечаем чувствительные объекты и разбираем срабатывания.
Проверяем уведомление в вашем канале, состояние источника и выгрузку за период. По результатам принимаем решение о расширении пилота.
Нужны технические детали?
Обсудим вашу архитектуру и требования.
Peckr приводит аудит разных СУБД к общей модели, добавляет контекст источника и правила, помогает разбирать события. В SIEM поступает алерт для существующего процесса реагирования.
Oracle: Unified Audit через коллектор или файловый аудит через агент. PostgreSQL: поддерживаемые журналы через агент или Vector. SQL Server: Windows Event Log от SQL Server Audit через форвардер. Настройки и полноту полей проверяем при подключении.
Платформа сравнивает число операций за час с историческим профилем учётной записи. После периода обучения алерт показывает величину отклонения. Это дополняет правила, а не заменяет оценку аналитика.
Да. Доступен прогон на событиях за час, сутки или семь дней без рабочих алертов. Проверяется до 50 000 последних событий; при ограничении выборки интерфейс сообщает об этом.
Нет, платформа пассивно анализирует аудит. Решение о реакции принимает команда или подключённая система. Способ сбора и нагрузку на базу оцениваем при внедрении.
Разберём действие с чувствительной таблицей, срабатывание правила, работу аналитика, передачу алерта и отчёт. Для вашей базы согласуем источник, аудит и критерии проверки.
Разберём событие базы данных, сработавшее правило и отчёт. Выберем источник и условия проверки в вашей инфраструктуре.